Wpadka Lenovo. Szyfrowany pendrive z nieszyfrowaną kartą microSD
Lenovo zaliczyło jedną z paskudniejszych wpadek w całej historii firmy. Mówimy tu o produkcie, który jest zwyczajnym oszustwem i to dość bezczelnym.
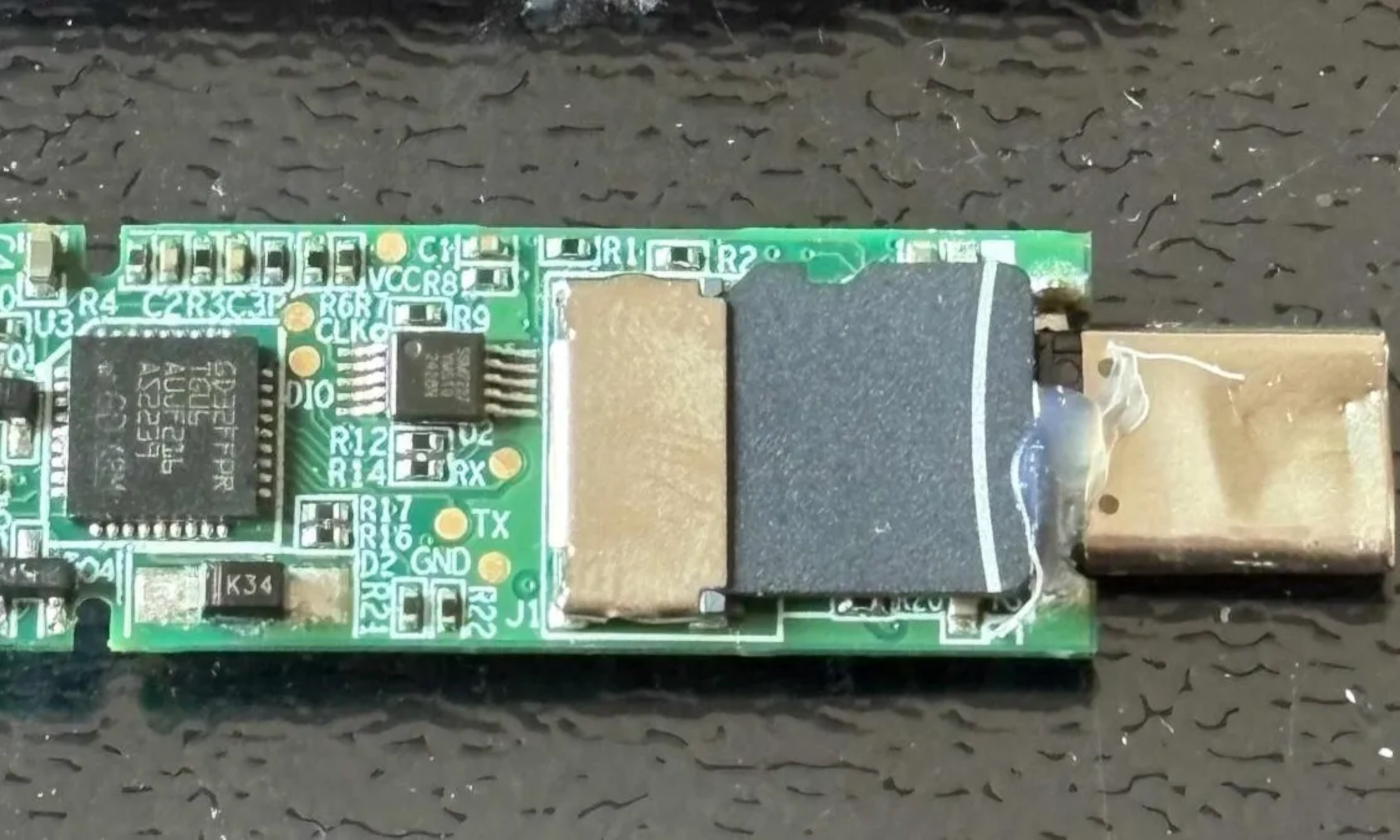
Mowa tu o pendrive ThinkPlus FU100 szyfrowaniem AES-256 i czytnikiem linii papilarnych, który był dostępny na chińskim rynku. Teoretycznie wszystko działało tak, jak trzeba: wkładamy go do portu USB-C i nic się nie dzieje. Przykładamy palec do pendrive i dopiero wtedy pojawia się dostęp do plików. Czytnik też nie był trefny i poprawnie rozpoznawał odciski.
Karta microSD zamiast pamięci
Problem w tym, że w środku nie było typowej pamięci flash przylutowanej do płyty głównej urządzenia, a najzwyklejsza karta microSD. Co więcej: ta nie była wcale szyfrowana. Tym samym dostęp do danych mogła mieć dowolna osoba, która dysponowała nożem, lub innym płaskim i sztywnym narzędziem do podważenia obudowy pendrive i czytnikiem kart pamięci. W związku z aferą Lenovo wydało oświadczenie dla serwisu Tom's Hardware:


Lenovo docenia pracę niezależnych badaczy, którzy pomagają w identyfikowaniu i rozwiązywaniu problemów bezpieczeństwa. Wspomniane produkty pamięci masowej ThinkPlus zostały zaprojektowane na rynek chiński i są dostępne wyłącznie w Lenovo w Chinach kontynentalnych. Po zgłoszeniu tych luk Lenovo w sierpniu 2025 r., Lenovo współpracowało z badaczem, koordynując działania, rozwiązując problemy poprzez aktualizacje sprzętu i oprogramowania, a w styczniu 2026 r. opublikowało ostrzeżenie dotyczące bezpieczeństwa oraz trzy zgłoszenia CVE. Klienci posiadający urządzenia, których dotyczy problem, mogą skontaktować się z działem pomocy technicznej Lenovo w celu umówienia wymiany.
No cóż, nie padły tu przeprosiny, a sprzedawanie czytnika kart pamięci jako szyfrowanego pendrive i nazywanie tego luką brzmi po prostu źle.