Wyciągasz z pudełka i już szpieguje. Duży problem z tanimi telefonami
Jeśli kupiłeś taniego smartfona z Androidem chińskiej marki, to możesz mieć większy problem, niż myślisz. Chociaż nie zrobiłeś nic złego, to może on mieć wgrany malware.
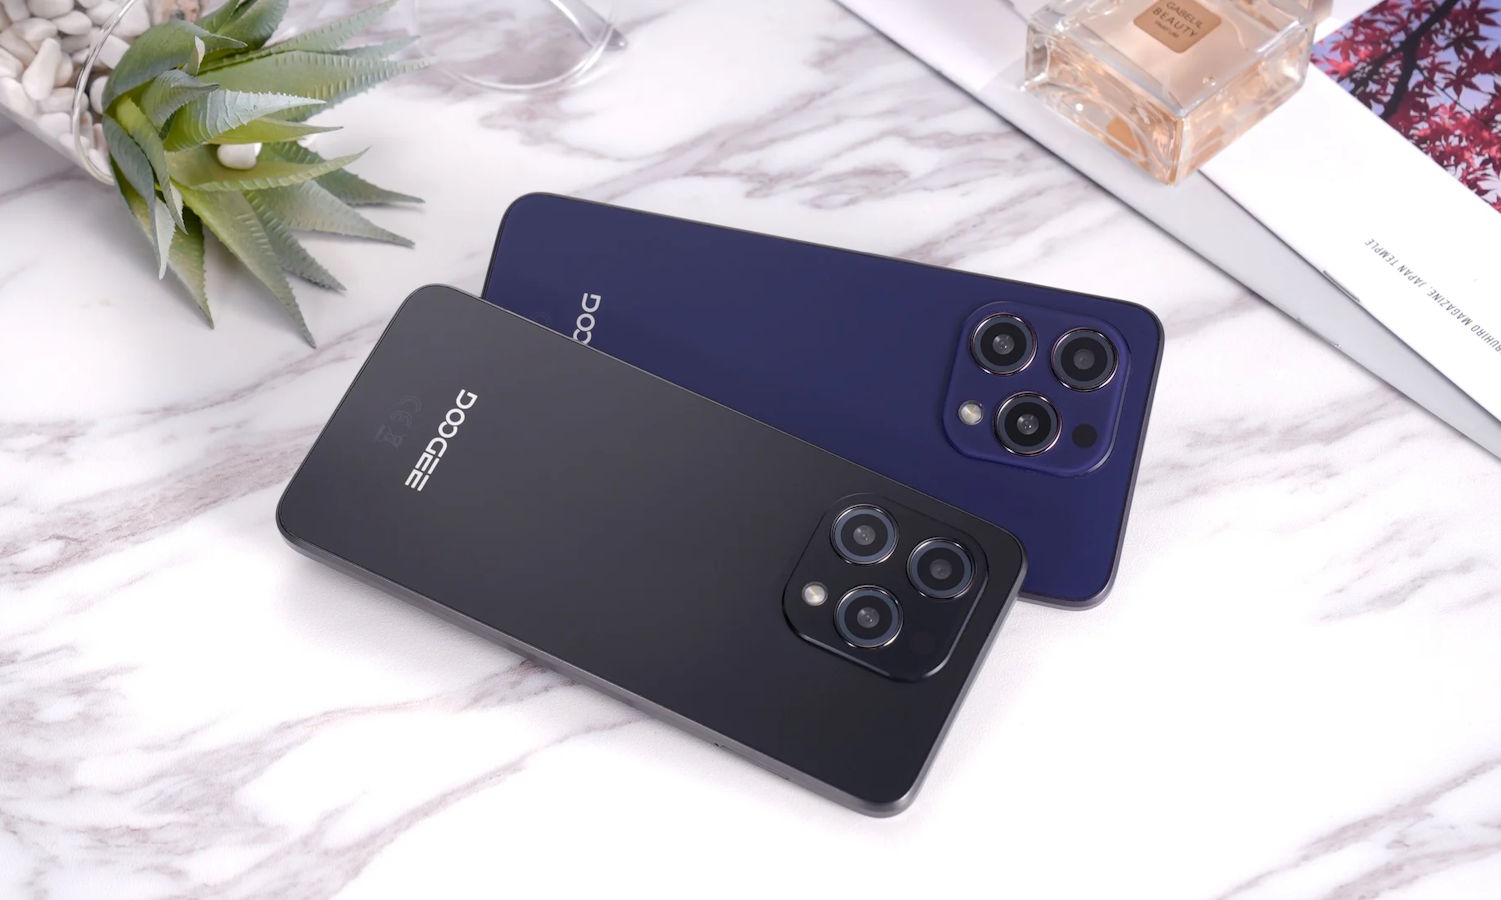
Odkryto nową kampanię malware o nazwie Midnight Mimosa, w której wykorzystywane są tanie smartfony z Androidem, wyposażone w układy MediaTek. Najgorsze jest to, że fabrycznie mają one już wgrane szkodliwe oprogramowanie.
Malware fabrycznie wgrany w telefon
Do infekcji dochodzi prawdopodobnie gdzieś w łańcuchu dostaw, ale nie wiadomo, kto jest za to odpowiedzialny. Dlatego telefony mają już fabrycznie wgrany malware. Według firmy Bitdefender poszkodowani mogą być użytkownicy z ponad 150 krajów, w tym również europejskich. Bezpiecznie jest założyć, że na liście znajduje się również Polska.
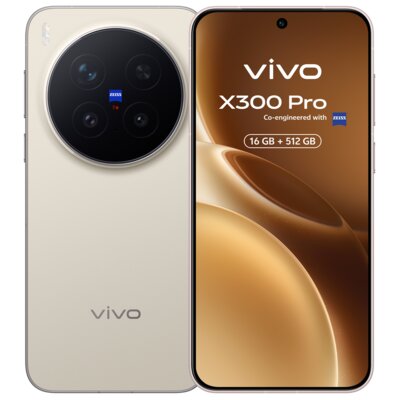
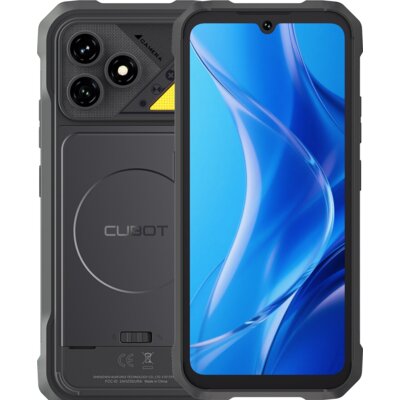

Wśród wymienianych telefonów znajdują się między innymi takie modele jak: Doogee S200 X, Doogee Fire 3 Max oraz Cubot KINGKONG X. Poza tym zainfekowane mają być też chińskie urządzenia podszywające się pod smartfony Samsunga i Apple.
Na forum XDA kilku użytkowników telefonów Doogee oraz Cubot zauważyło, że na telefonach cały czas działa podejrzana aplikacja. Usunięcie jej nic nie pomogło, bo szybko była ponownie instalowana na urządzeniu. Z kolei inni donoszą, że malware został zainstalowany wraz z najnowszą aktualizacją. Powrót do wcześniejszej wersji systemu rozwiązywał problem, ale ten wracał po ponownej aktualizacji.
Jak działa malware?
Początkowo sama aplikacja nie robi nic złego. Natomiast po uruchomieniu natychmiast komunikuje się z zewnętrznymi serwerami, aby pobrać na urządzenie złośliwe oprogramowanie. Badacze odkryli w sumie 32 aplikacje, które są w ten sposób pobierane, w tym menadżery plików, aplikacje pogodowe czy narzędzia OCR.
Są one instalowane, aby za ich pośrednictwem wyświetlać reklamy oraz rejestrować kliknięcia w materiały promocyjne. Użytkownik może tego nawet nie zauważyć, bo są one aktywowane w ukrytych oknach lub gdy telefon nie jest w danym momencie używany. W ten sposób oszuści zarabiają na nieświadomych osobach.
Usunięcie złośliwego oprogramowania jest trudne, ponieważ działa ono z bardzo wysokimi uprawnieniami na poziomie systemu operacyjnego. Konieczna do tego jest znajomość ADB (Android Debug Bridge), co dla wielu użytkowników może być za trudne.