Setki milionów routerów można przejąć przez Wi-Fi. Problem znany i olany
Badacz bezpieczeństwa Quentin Kaiser odkrył, że setki milionów routerów na całym świecie, które mają układ Broadcom, mogą mieć na pokładzie niebezpieczną lukę bezpieczeństwa, która pozwala przejąć je za pośrednictwem Wi-Fi.
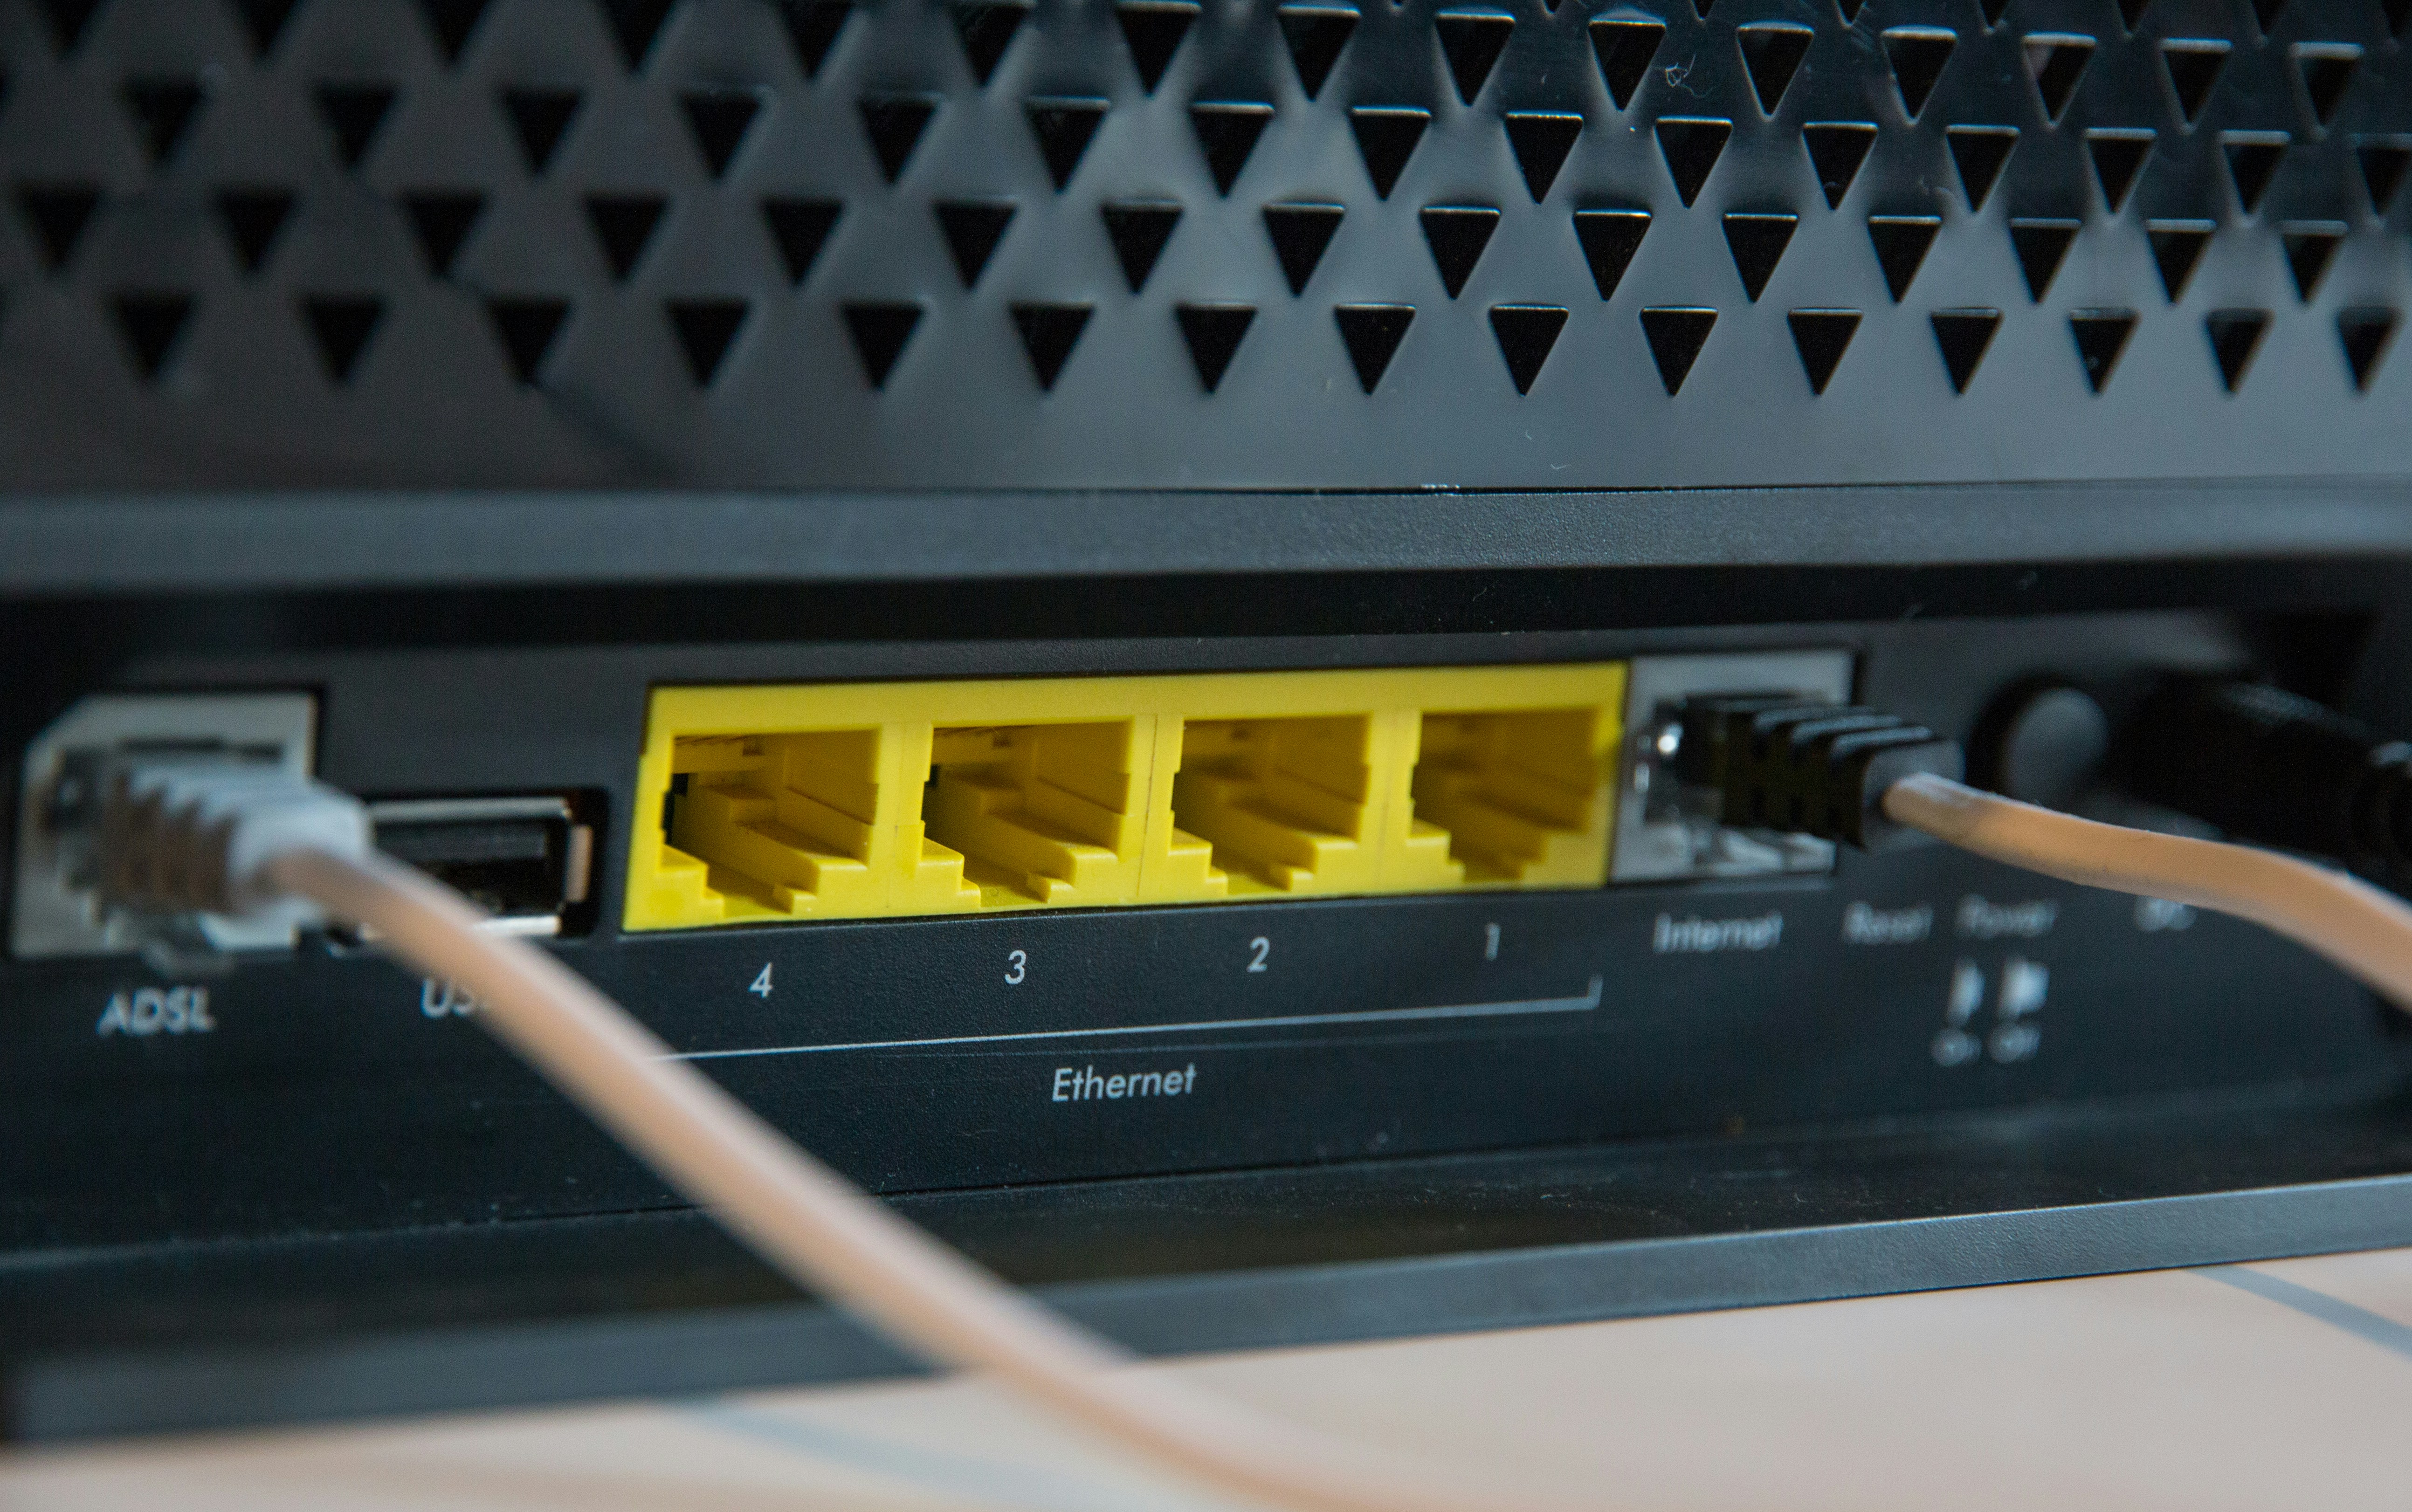
Wedle ustaleń badacza luka ta powstała w 2010 roku. Pozwala ona na przejęcie kontroli nad routerem i to bez znajomości hasła do sieci, czy konfiguracji WPS. Co więcej, do urządzenia można się włamać i uruchomić na nim dowolny kod, zamieniając czyjś router w narzędzie szpiegujące lub jeden z elementów sieci do przeprowadzania ataków DDoS. Co więcej, problem występuje u wielu producentów, którzy korzystają z oprogramowania układowego firmy Broadcom.
Broadcom wiedział, ale nie powiedział
To jednak nie koniec. Otóż Quentin Kaiser twierdzi, że Broadcom wiedział o luce od 2018 roku. Nie nadał jej jednak identyfikatora CVE ani nie poinformował publicznie o samym problemie. Co prawda wydał odpowiednią poprawkę, ta jednak miała trafić na stosunkowo niewiele urządzeń. Co ważniejsze, nawet nowsze routery, wypuszczone po 2018 roku wciąż mogą opierać się na wadliwym oprogramowaniu układowym.

Jeśli więc masz router z układem od Broadcom, nawet nowszy, niż z 2018 roku, a jego producent wyda aktualizację, to nie powinieneś przechodzić koło niej obojętnie, tylko czym prędzej ją zainstalować. W końcu mówimy tu o poważnym zagrożeniu dla bezpieczeństwa.