Kupiłeś taniochę z Chin? Lepiej wywal do kosza, bo dużo ryzykujesz
Google, we współpracy ze służbami, przyczynił się do zamknięcia ogromnego botnetu, który wykorzystywał ponad 1,3 mln urządzeń z Androidem. Odpowiadała za niego chińska firma.
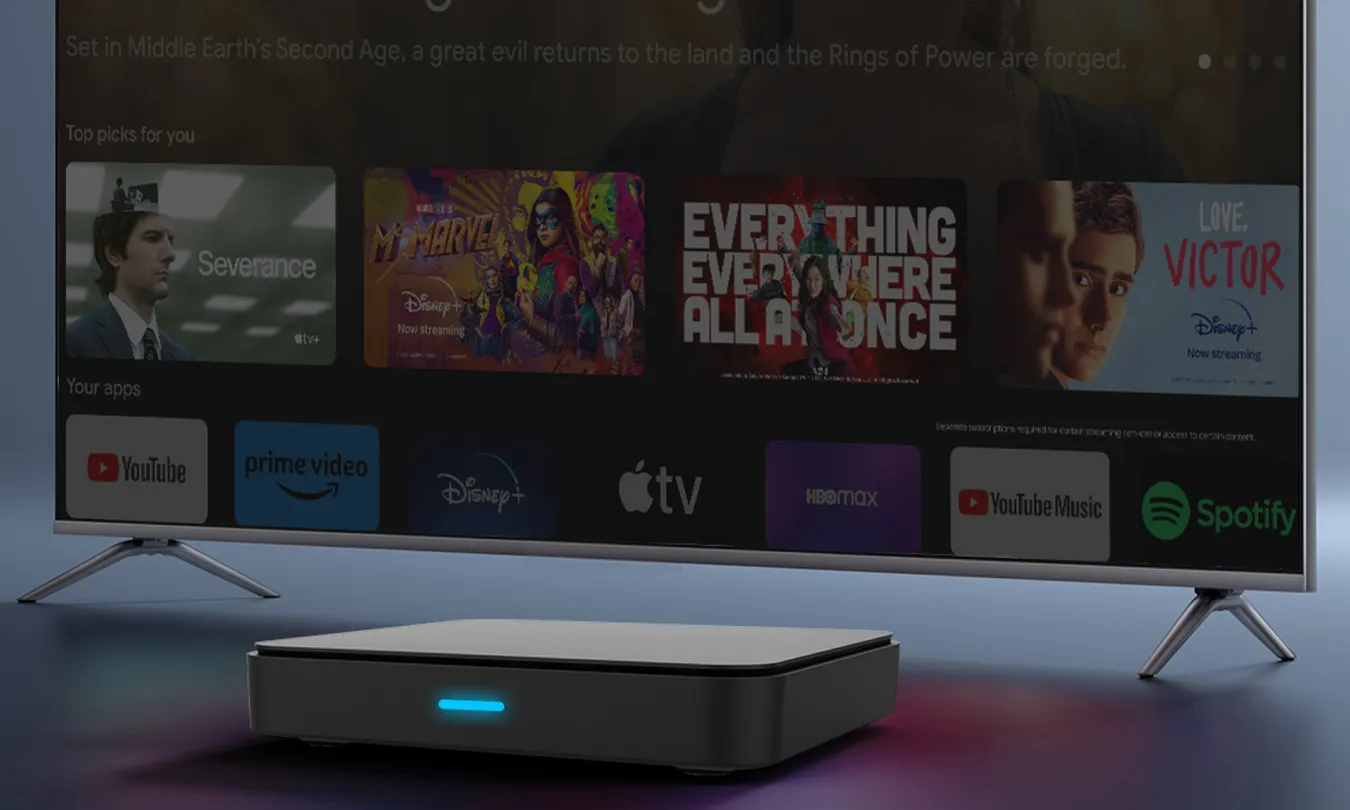
Google uderzył w potężny botnet, do którego należało aż 1,3 mln sprzętów z Androidem. Chodzi głównie o przystawki telewizyjne. Jednak w tym wypadku winni nie są sami użytkownicy. Szkodliwe oprogramowanie było już fabryczne wgrane na urządzenia.
Google uderza w hakerów
Zazwyczaj urządzenia dołączają do botnetów po tym, jak użytkownik pobierze jakieś szemrane pliki i sam zainfekuje swój telefon czy komputer. Jednak tym razem szkodliwe oprogramowanie fabrycznie znajdowało się na sprzedawanych przystawkach telewizyjnych z Androidem.


Odpowiedzialna była za to chińska firma Videostrong Technology. Zdaniem Google'a Chińczycy świadomie sprzedawali kryminalistom dostęp do urządzeń, aby czerpać na zyski na całym procederze. Amerykański bigtech zerwał z nimi wszelką współpracę.
Tanie przystawki telewizyjne z Androidem, kupowane przede wszystkim na znanych platformach sprzedażowych z Państwa Środka, miały wgrane szkodliwe oprogramowanie. Po pierwszym uruchomieniu automatycznie pobierały dodatkowe pliki. Z tego powodu pozbycie się malware'u było bardzo trudne, bo za każdym razem był on pobierany na nowo.
Oprogramowanie tworzyło z przystawek telewizyjnych tzw. urządzenia zombie. Za ich pomocą przekierowywano ruch (np. do ataków typu DDoS) i zarabiano na wyświetlaniu reklam. Chociaż problem dotyczył głównie tzw. set-top-boxów, to na liście wykorzystywanych sprzętów znajdowały się też urządzenia telemedyczne czy maszyny do karaoke.